چرا ویندوز 11 همه را مجبور به استفاده از تراشه های TPM می کند؟

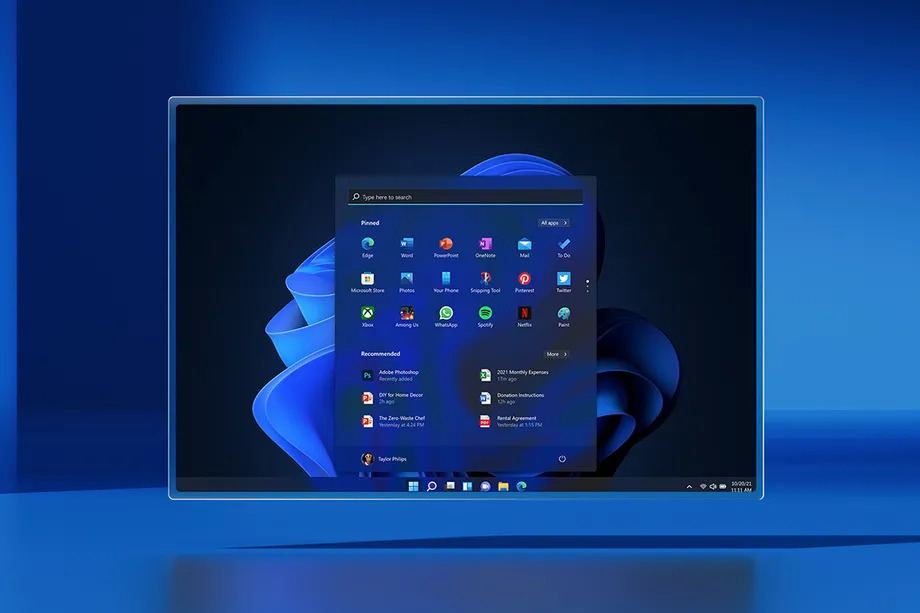
مایکروسافت دیروز اعلام کرد که ویندوز 11 به تراشههای TPM (ماژول پلتفرم مورد اعتماد) روی سختافزارهای موجود و جدید نیاز دارد. . این یک تغییر سختافزاری بزرگ است که سالها طول کشید، اما روش بینظم مایکروسافت برای برقراری ارتباط با این موضوع، ذهن بسیاری را در مورد سازگاری دستگاههایشان نگران کرده است.
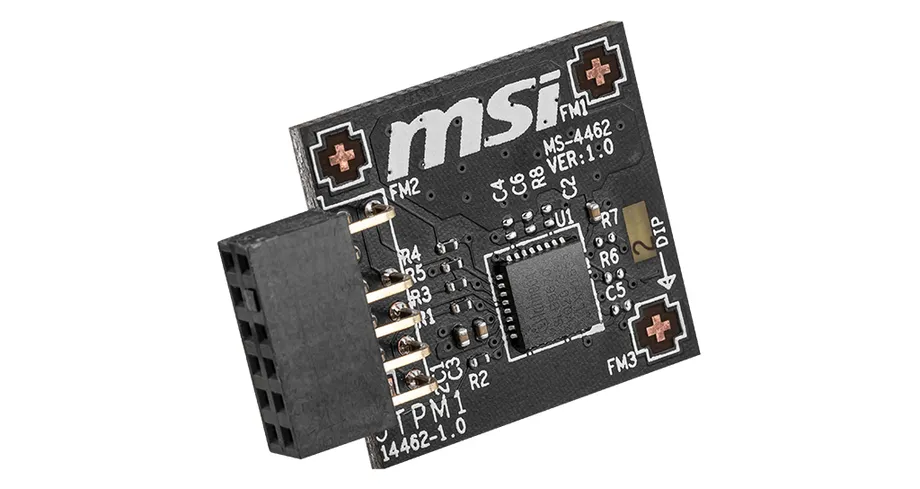
TPM چیست و چرا برای ویندوز 11 به آن نیاز دارید؟
دیوید وستون، مدیر امنیت سازمانی و سیستم عامل در مایکروسافت توضیح میدهد: «ماژولهای پلتفرم مورد اعتماد (TPM) تراشهای است که یا در مادربرد رایانه شما یکپارچه شده یا به طور جداگانه به CPU اضافه میشود. “هدف آن محافظت از کلیدهای رمزگذاری، اعتبار کاربر و سایر داده های حساس در پشت یک مانع سخت افزاری است تا بدافزارها و مهاجمان نتوانند به آن داده ها دسترسی داشته باشند یا آنها را دستکاری کنند.”
همچنین بخوانید: دانلود Windows 11 ISO، نسخه رسمی، با مراحل، عکسها و ویدیوها
بنابراین همه چیز در مورد امنیت است. TPM ها با ارائه حفاظت در سطح سخت افزاری و نه صرفاً نرم افزاری کار می کنند. میتوان از آن برای رمزگذاری دیسکهای دارای ویژگیهای ویندوز مانند BitLocker یا جلوگیری از حملات به رمزهای عبور استفاده کرد. تراشههای TPM 1.2 از سال 2011 وجود داشتهاند، اما معمولاً فقط در لپتاپها و دسکتاپهای تجاری با فناوری اطلاعات استفاده میشوند. مایکروسافت میخواهد همه افرادی که از ویندوز استفاده میکنند، سطح حفاظتی یکسانی داشته باشند، حتی اگر همیشه عالی نباشد.
مایکروسافت برای ماهها هشدار داده است که حملات سیستمافزاری در حال افزایش است. وستون میگوید: «گزارش پرچمهای امنیتی ما نشان داد که 83 درصد از شرکتها حمله سیستمافزاری را تجربه کردهاند و تنها 29 درصد منابع را برای محافظت از این لایه مهم اختصاص میدهند.
این عدد 83 درصدی بزرگ به نظر میرسد، اما وقتی فیشینگ، باجافزار، زنجیره تامین و آسیبپذیریهای موجود اینترنت اشیا را در نظر میگیرید، دامنه وسیع حملات حتی آشکارتر میشود. حملات باجافزاری هر هفته سرفصل خبرها میشوند و باجافزارها بودجه بیشتری برای باجافزارها تامین میکنند، بنابراین حل آن مشکلی است. مطمئناً TPM ها به برخی از حملات کمک خواهند کرد، اما مایکروسافت از ترکیبی از CPU های مدرن، راه اندازی ایمن و مجموعه پیش فرض محافظت های خود استفاده می کند تا واقعاً در باج افزار ضربه ای وارد کند.
مایکروسافت در تلاش است نقش خود را ایفا کند، به خصوص که ویندوز پلتفرمی است که اغلب تحت تأثیر این حملات قرار می گیرد. این به طور گسترده توسط مشاغل در سراسر جهان استفاده می شود و امروزه بیش از 1.3 میلیارد دستگاه ویندوز 10 در حال استفاده است. نرمافزار مایکروسافت در مرکز حملات ویرانگری قرار گرفته است که به سرفصلهای جهانی تبدیل شده است، مانند هک SolarWinds مرتبط با روسیه و هک Hafnium در Microsoft Exchange Server. اگرچه این شرکت مسئولیتی در قبال مجبور کردن مشتریان خود برای به روز نگه داشتن نرم افزار خود ندارد، اما سعی می کند در مورد حفاظت فعال تر عمل کند.
مایکروسافت معمولاً برای انتقال ویندوز به آینده هم از نظر سختافزار و هم در نرمافزار تلاش میکند، و این تغییر خاص به خوبی توضیح داده نشده است. در حالی که مایکروسافت از ویندوز 10 از OEM ها خواسته است دستگاه هایی با پشتیبانی از چیپ ست TPM تولید کنند، این شرکت کاربران یا بسیاری از شرکای سخت افزاری خود را مجبور نکرده است که این دستگاه ها را برای کارکرد ویندوز به کار ببرند. این چیزی است که واقعاً با ویندوز 11 در حال تغییر است و به همراه بررسی کننده ارتقاء ویندوز 11 مایکروسافت باعث سردرگمی قابل درک زیادی شده است.
وب سایت Microsoft Windows 11 حداقل سیستم مورد نیاز را با پیوندی به CPU های سازگار و نشانه واضحی مبنی بر اینکه TPM 2.0 به عنوان حداقل مورد نیاز است. (ممکن است در واقع اینطور نباشد.) برنامه PC Health Check که مایکروسافت از مردم می خواهد آن را دانلود و بررسی کنند تا ببینند آیا ویندوز 11 در حال اجرا هستند، سیستم هایی را که پشتیبانی از Secure Boot، پشتیبانی TPM، یا دستگاه هایی که CPU (CPU) ندارند پرچم گذاری می کند. ) که به طور رسمی پشتیبانی می شود (هرچیزی قدیمی تر از تراشه های نسل هشتم اینتل).
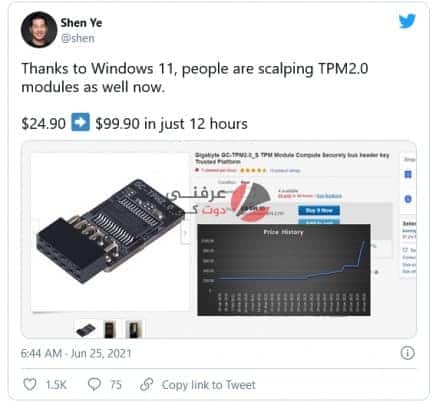
این باعث شده است که بسیاری تلاش کنند تا بفهمند آیا دستگاههایشان از TPM پشتیبانی میکنند یا خیر، با تنظیمات BIOS اشتباه گرفته میشوند و حتی افرادی که برای خرید TPMهای جداگانهای که به آنها نیاز ندارند عجله دارند. برخی حتی در مورد واحدهای TPM 2.0 در eBay گمانه زنی می کنند!
آنچه واقعاً اینجا میگذرد، در سایت مایکروسافت پنهان است – یا ما فکر میکردیم، تا زمانی که مایکروسافت صفحه خود را دو ساعت پس از ارسال آن به The Verge تغییر داد. طبق نسخه اصلی صفحه، حداقل مورد نیاز واقعی TPM 1.2 و CPU دو هسته ای 64 بیتی 1 گیگاهرتز یا بیشتر است. از آنجایی که پشتیبانی TPM را میتوان توسط هر CPU مدرن در تنظیمات BIOS دستگاه فعال کرد، شما نیازی به یک پردازنده جداگانه ندارید، مگر اینکه CPU شما خیلی قدیمی باشد.
اما صفحه جدید میگوید که به TPM 2.0 و پردازندهای نیاز دارد که مایکروسافت صریحاً به عنوان سازگار آن را تأیید کرده است – که میتواند به معنای همه چیز قبل از کار نکردن پردازنده نسل هشتم اینتل Core و AMD Ryzen 2000 باشد. ما در حال پیگیری با مایکروسافت هستیم. اکنون.
>
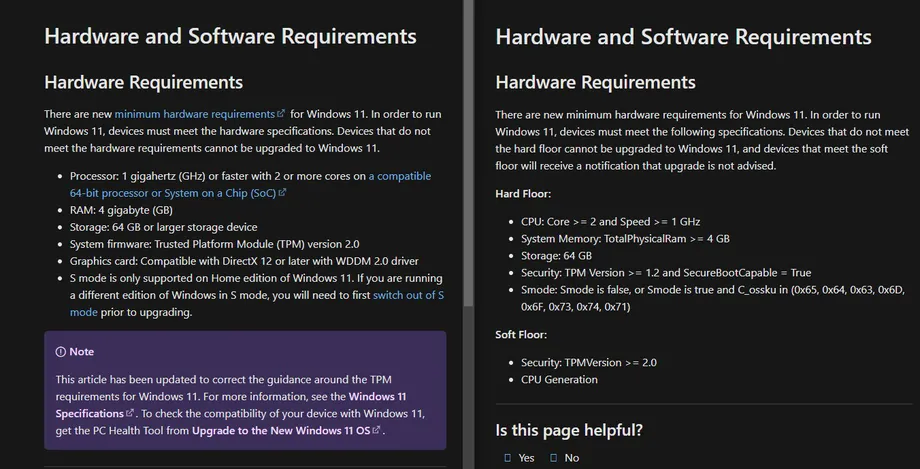 Microsoft TPM 2.0 را تبلیغ می کند و چیپست های نسل هشتم اینتل یا جدیدتر را بررسی می کند. زیرا اینها الزامات سخت افزار OEM تایید شده هستند – دستگاه هایی که با برچسب اجتناب ناپذیر ویندوز 11 در فروشگاه ها خواهید یافت. اما ویندوز 11 به طور بالقوه می تواند بر روی دستگاه هایی با TPM 1.2 فعال نصب شود، عملاً هر پردازنده ای که استاندارد دو هسته ای 64 بیتی را با فرکانس 1 گیگاهرتز یا بالاتر داشته باشد – فقط باید اعلانی را پیمایش کنید که به شما می گوید “ارتقا توصیه نمی شود”. .
مایکروسافت در پست وبلاگ خود که جزئیات این تلاش امنیتی جدید را امروز توضیح می دهد، حتی به حداقل TPM 1.2 اشاره نکرده است، و این شرکت هیچ جزئیاتی در مورد پشتیبانی از CPU ارائه نمی دهد که به نظر می رسد بسیاری به طور تصادفی در مورد آن هستند. اگر با بررسی کننده برنامه سلامت رایانه شخصی برای ویندوز 11 مشکل دارید، مطمئن شوید که «PTT» در سیستمهای اینتل در BIOS یا «PSP fTPM» در دستگاههای AMD فعال است. با این حال، بررسی سیستم این شرکت به زودی کمتر گیج کننده خواهد بود: مدت کوتاهی پس از انتشار این داستان، وستون توییت کرد که اکنون در مورد اینکه چرا نباید رایانه شخصی خود را لغو کنید، دقیق تر خواهد بود.
آنچه مایکروسافت در تلاش است در اینجا انجام دهد. اکوسیستم ویندوز در سال های آینده، همراه با تلاش های جدید آن برای امنیت ایکس باکس مانند در ویندوز. مایکروسافت کاملاً توپ را رها کرد و این را به همه در روز اول توضیح داد.
منبع: 3arrafni
دیدگاهها (۰)
اولین نفری باشید که دیدگاه مینویسید!
قوانین ثبت دیدگاه